ホームページの攻撃を手前で止めるセキュリティ365

サイトの手前で、不正ログインや
弱点を突く攻撃をブロック。

サーバーやサイトの中身はそのまま。

  • 攻撃を止める不正ログインや
    攻撃をブロック
  • 防犯設定サイトを触らず
    守りを追加
  • ブロックの記録止めた件数が
    画面で分かる
  • 毎月のレポート診断結果と
    件数をお届け
https://example-izakaya.jp/reserve
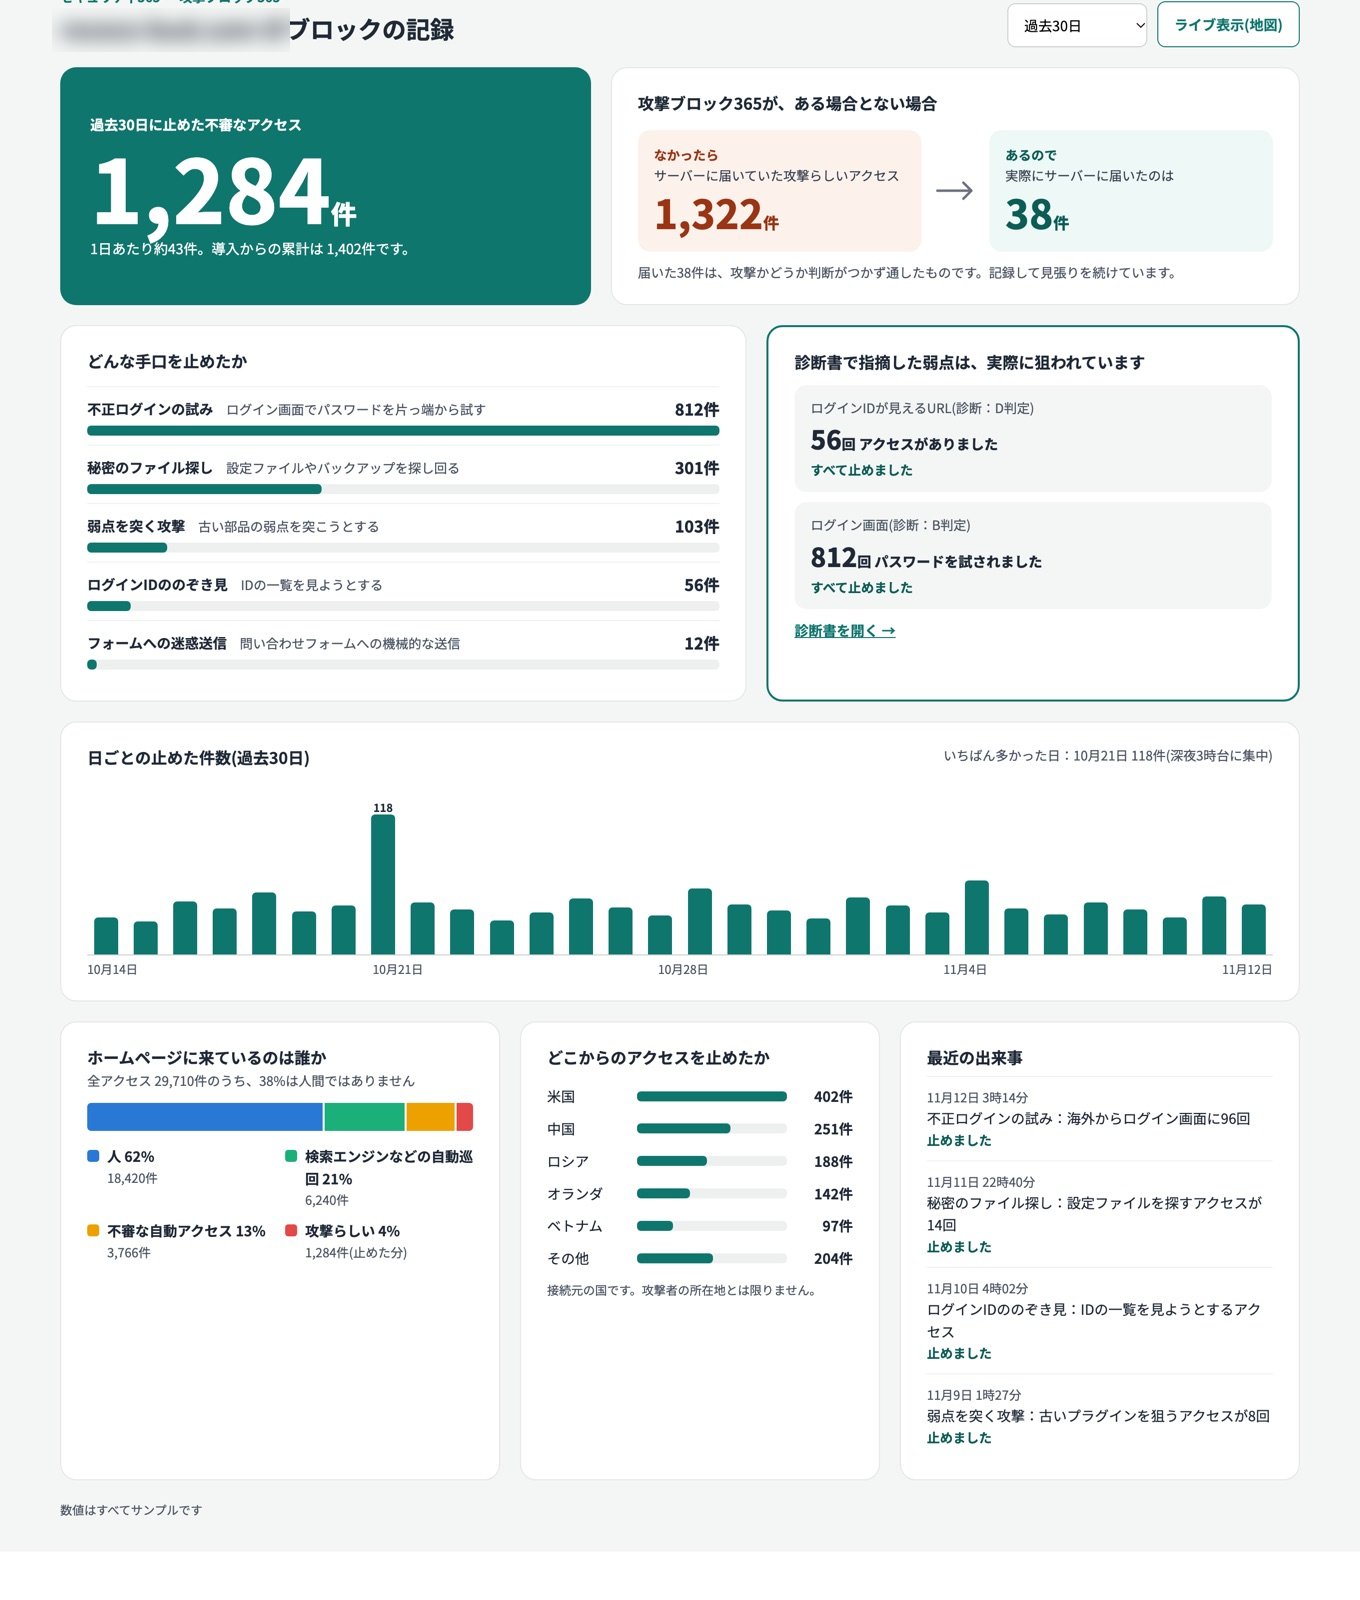
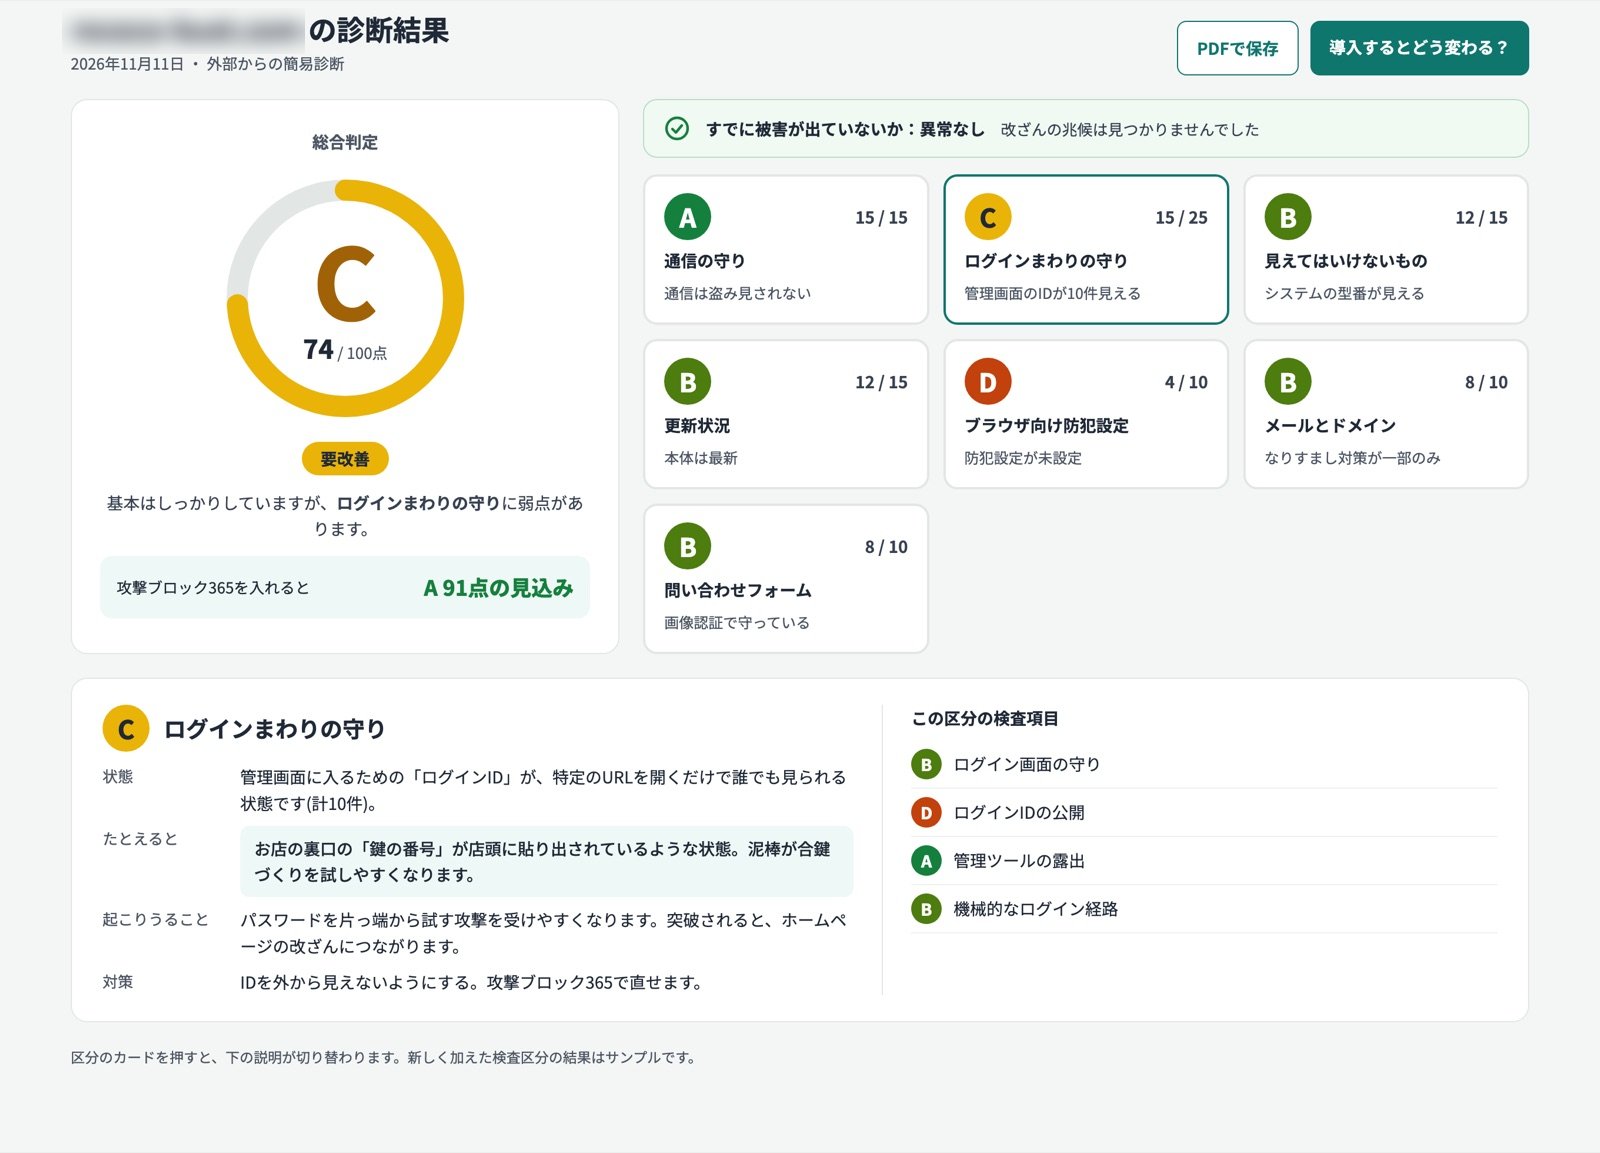
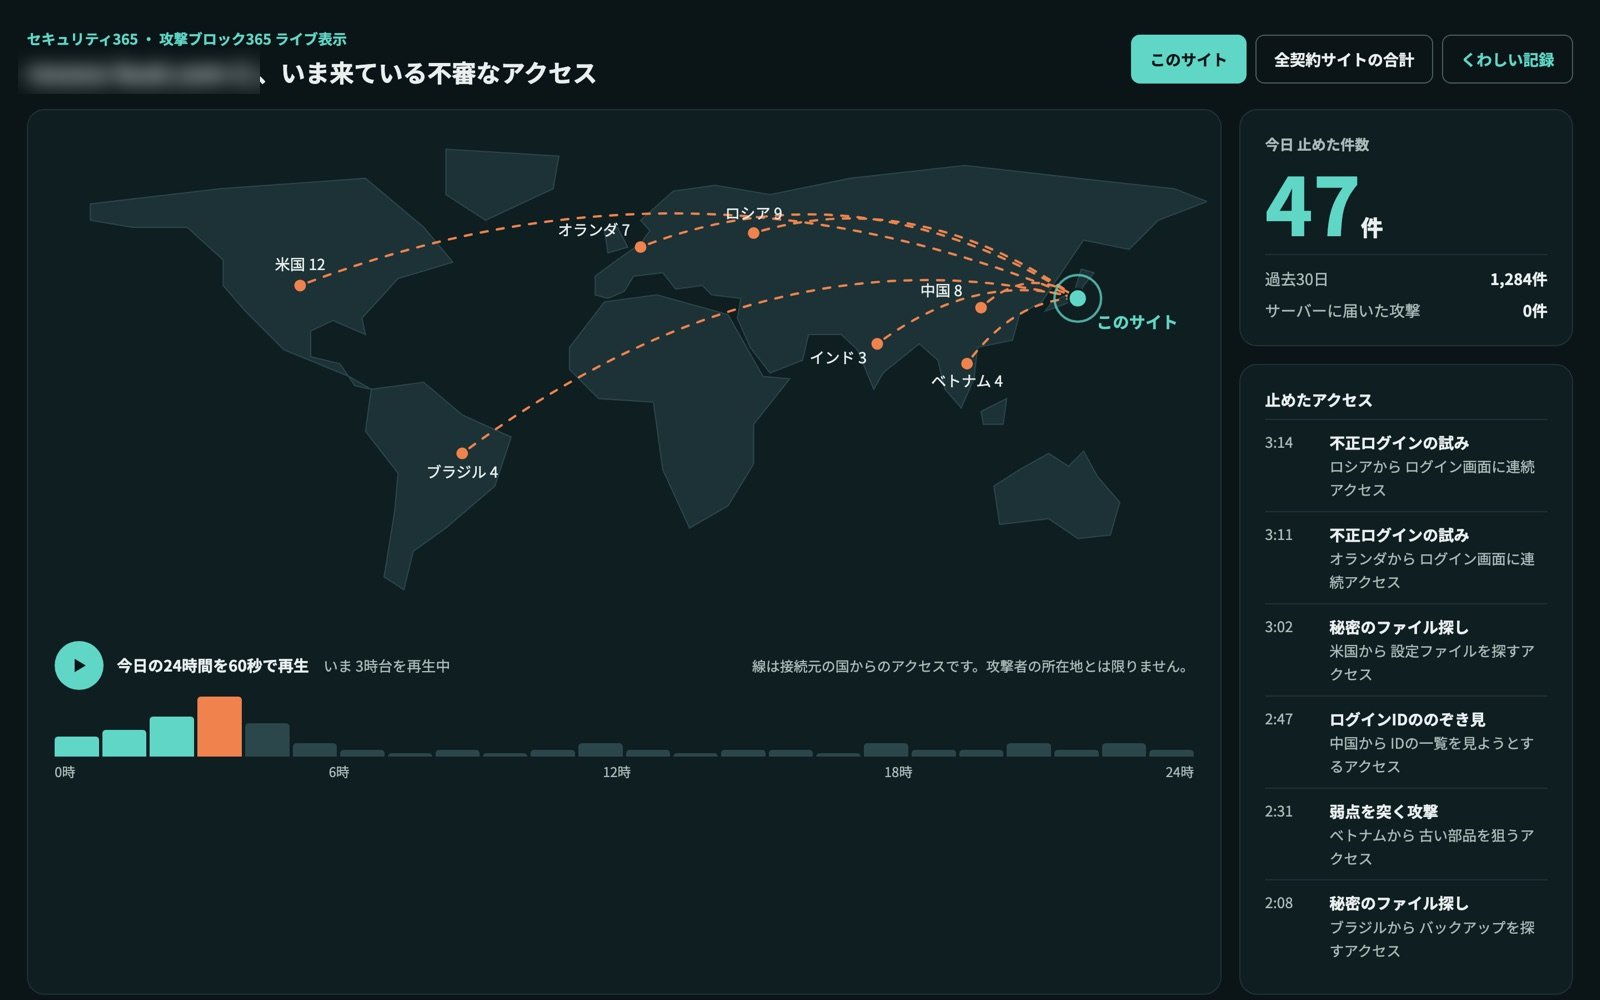
ブロックの記録の画面。過去30日に止めた不審なアクセス1,284件無料診断の結果画面。総合判定C、74点ライブ表示の画面。各国からのアクセスと今日止めた件数
点検+修理で
脆弱性を

0件へ

※画面はイメージです。数値はサンプルです。

HOW IT HAPPENS

ホームページから
情報漏えいが起きる仕組み

「うちはシステムを持っていない」
という会社でも、
ホームページやお問い合わせフォームは、
サーバーの上で動いている
システムのひとつです。

  1. STEP 1

    弱点のあるサイトを
    自動で探される

    攻撃の多くは自動化されたプログラムです。会社の規模や業種に関係なく、古いWordPress・プラグイン・PHPなどを使っているサイトが探されています。

  2. STEP 2

    脆弱性を悪用して
    入り込まれる

    更新されていない部品やフォーム、管理画面の弱点を突かれ、サーバーへ不正にアクセスされます。

  3. STEP 3

    サーバー内の情報に
    手が届く

    お問い合わせ内容・予約情報・会員情報など、サーバーに保存されている情報や、つながっている仕組みが狙われます。

  4. STEP 4

    情報漏えい・
    サイトの改ざん

    お客様の個人情報や会社の情報が流出したり、サイトが書き換えられて偽サイトへの誘導に使われたりします。

入口になる弱点を、
先に見つけて塞ぐ。

セキュリティ365は、
サイトの手前で攻撃を止め、
止めた記録を毎月お知らせします。

無料診断を申し込む
NEWS

最近の主なセキュリティニュース

2026年10月は国内外で
サイバー攻撃や重大な脆弱性が相次ぎ、
「ブラック・オクトーバー」と呼ばれています。
11月には国の納税システムも停止しました。

行政システム

国税庁「e-Tax」が外部からの不審な通信を検出し、運用を一時停止

確定申告などができるシステムが停止。復旧のめどは立っていない。

詳しく見る

2026年11月4日 / 行政システム

  • 11月4日、国税庁は外部からの不審な通信を検出したとして、オンラインで確定申告などができる電子申告納税システム「e-Tax」の運用を一時停止
  • 同日午前11時40分ごろから緊急メンテナンスを実施しているが、復旧のめどは立っていない
  • 国税庁は、これまでに納税者情報の流出などは確認されていないとし、「ご不便をおかけしていることをおわびする」とコメント
  • 年末調整の時期で、10月分の源泉所得税の納付期限(11月10日)を控えた中での停止となった
ここから分かること国のシステムでも、不審な通信を検知すれば止めざるを得ません。止まったときの影響を小さくするには、日ごろの点検と早く気づける仕組みが欠かせません。
出典:時事通信(Yahoo!ニュース)の記事

EC・会員サイト

無印良品、「MUJI Card」のカード番号全桁 約109万件が漏えいの可能性

アプリ・ネットストア会員の情報も最大約2,726万件が対象。

詳しく見る

2026年10月30日初報・11月4日続報 / EC・会員サイト

  • 10月30日、良品計画が不正アクセスを公表。MUJIアプリ・ネットストアの顧客情報が最大約2,726万件対象に
  • 11月4日の続報で、MUJI Card会員約109万件のカード番号全桁などにアクセスされた可能性が判明
  • 有効期限・セキュリティコードは含まれないとされる
  • 原因と影響範囲は調査中
ここから分かることネットショップや会員アプリは、大量の個人情報を扱うぶん狙われやすい場所です。

出典:ITmedia NEWS の記事

委託先の被害

ビックカメラ・コジマ・ソフマップ、約1,490万件のメールアドレス等が流出の可能性

メール配信の委託先がWebサーバーの弱点を突かれた。

詳しく見る

2026年11月2日公表 / 委託先の被害

  • メール配信などを委託していたアララ株式会社が不正アクセスを受けた
  • 3社合計で約1,490万件のメールアドレス等が流出した可能性
  • アララはWebサーバーの脆弱性とシステム環境の問題が関係しているとして調査中
  • 3社の通販サイト自体は侵害されておらず、クレジットカード情報は含まれないとされる
ここから分かること自社サイトが無事でも、つながっている外部サービスから情報が漏れることがあります。

出典:サイバーセキュリティ.com の記事

会員サイト

ソニーネットワークコミュニケーションズ、会員情報など約258万件が漏えい

So-netなどの会員情報。銀行口座の情報も含まれた。

詳しく見る

2026年10月27日公表 / 会員サイト

  • ソニーグループの通信子会社が、不正アクセスによる個人情報約258万件の漏えいを確認したと発表
  • So-netなどの会員情報が対象で、銀行口座の情報も含まれた
ここから分かること大手でも被害は防ぎきれません。早く気づき、影響を小さくする備えが重要です。

出典:時事通信(X公式アカウント)の投稿

PHPの脆弱性

PHPに重大な脆弱性が2件。国内でも緊急メンテナンスが相次ぐ

外部からサーバー上でプログラムを動かされるおそれ。

詳しく見る

2026年10月21日 / PHPの脆弱性

  • 悪用されると、外部からサーバー上でプログラムを動かされるおそれのある脆弱性が2件見つかった
  • 修正版は同日公開。国内では多くのWebサービスが緊急メンテナンスに入り、財務省のサイトも一部停止
  • 米国のCISAは悪用が確認された脆弱性の一覧に追加し、IPAも11月2日に注意喚起を更新
  • 同じ時期に脆弱性や攻撃が相次ぎ、10月は「ブラック・オクトーバー」と呼ばれている
ここから分かることPHPはWordPressをはじめ多くのサイトで使われています。サーバー会社任せにせず、自分のサイトのPHPが更新されているかの確認が必要です。

出典:ギズモード・ジャパン の記事

レンタルサーバー

「お名前.com デスクトップクラウド」に不正アクセス、全サーバーを停止

影響の可能性は26,739サーバー。顧客情報の持ち出しも確認。

詳しく見る

2026年10月21日公表 / レンタルサーバー

  • 10月20日、一部利用者のサーバーに不正なプログラムが設置されていることを確認
  • 影響の可能性があるサーバーは26,739件。10月21日から全プランのサーバーを順次停止
  • その後、顧客情報の外部への持ち出しを確認。利用者の取引口座での不正取引も報告された
  • 脅迫メールで約80億円が要求され、10月27日には一部の情報が公開された
  • グループ代表は、社内で以前から指摘されていた課題への対策が不十分だったと認めた
ここから分かること問題が指摘されていても、対策が遅れると大きな被害につながります。サーバーを借りている側も、保存しているID・パスワードの変更など自分でできる対策が求められました。

出典:お名前.com 公式のお知らせ / Impress Watch の記事 / 経緯のまとめ(piyolog)

委託先の被害

宅配「銀のさら」などで最大約650万件が漏えいの可能性

情報を預けていたサーバー会社がランサムウェアの被害に。

詳しく見る

2026年10月13日公表(第3報) / 委託先の被害

  • 登録情報を保管していたサーバーが攻撃を受けた
  • 保管を委託していたサーバー運営会社へのランサムウェア攻撃が原因
  • 公式サイト・アプリでの注文を停止
ここから分かること自社だけでなく、預け先(サーバー会社・委託先)の安全性も確認しておく必要があります。

出典:事例のまとめ(サイバーセキュリティラボ)

注意喚起

不正アクセスの多発を受け、国の機関が一斉に注意喚起

Webシステムの弱点への対応や委託先の管理を求める内容です。

詳しく見る

2026年10月7日〜 / 注意喚起

  • 9月ごろから国内で不正アクセスによる個人情報の漏えいが相次いだ
  • 個人情報保護委員会、JPCERT/CC、警察庁、国家サイバー統括室、総務省・経済産業省・IPAなどが10月に注意喚起
  • Webシステムの弱点への対応、委託先の管理、侵入されたときに気づける仕組みづくりなどが求められた
  • IPAは10月16日に不正アクセスの特別相談窓口を開設
ここから分かること「既知の弱点を放置しない」「管理の抜けをなくす」といった基本的な対策の徹底が、国から改めて求められています。

出典:注意喚起のまとめ(piyolog)

ソフトウェアの弱点

アンケートサイト「infoQ」から個人情報が持ち出し

サイトで使っていたソフトウェアの弱点が原因とされています。

詳しく見る

2026年10月5日公表 / ソフトウェアの弱点

  • 約89万件の個人情報が外部に持ち出された
  • ポイントが不正にギフトコードへ交換される被害も確認
  • サイトで使っていたソフトウェアの弱点が原因とされる
ここから分かることサイトに組み込んでいるソフトウェアの更新漏れが、被害の入口になります。

出典:事例のまとめ(サイバーセキュリティラボ)

Webシステムの弱点

通販サイト「ムラウチドットコム」で約771万件の個人情報が漏えい

Webシステムの一部にあった弱点を突かれました。

詳しく見る

2026年9月15日公表(第2報) / Webシステムの弱点

  • 7月に発生した不正アクセスで、複数のシステムが侵入を受けた
  • Webシステムの一部にあった弱点が原因とされる
ここから分かること一か所の弱点から、複数のシステムへ被害が広がることがあります。

出典:事例のまとめ(サイバーセキュリティラボ)

レンタルサーバー

さくらインターネットのレンタルサーバ一部環境に不正アクセス

約136万アカウントの会員情報が取得された可能性。

詳しく見る

2026年8月17日公表 / レンタルサーバー

  • レンタルサーバの一部環境と販売管理システムに不正アクセス
  • 約136万アカウントの会員情報が閲覧・取得された可能性
ここから分かること大手のサーバー会社でも被害は起こります。サーバー任せにせず、自分のサイト側の対策も必要です。

出典:事例のまとめ(サイバーセキュリティラボ)

ECサイト

ネットショップ構築サービス「ショップサーブ」で購入者情報が外部送信

サーバー上で不正なプログラムが動作していました。

詳しく見る

2026年8月1日公表 / ECサイト

  • ECサイト構築支援サービスのサーバー上で不正なプログラムが動作
  • 購入者の情報が外部に送信された(延べ約885万件)
  • 店舗の管理画面などのID・パスワードも含まれていた
ここから分かることお店のサイトそのものではなく、使っている仕組みが狙われることもあります。

出典:事例のまとめ(サイバーセキュリティラボ)

会員サイト

アフラック、契約者向けサイトへの不正アクセスで約438万人分の情報が漏えい

約23万人分は保険料の引き落とし口座の情報も。

詳しく見る

2026年6月30日公表 / 会員サイト

  • 契約者向けサイト「アフラック よりそうネット」などに、6月15日から25日にかけて不正アクセス
  • 約438万人分の氏名・住所・契約内容などが漏えい
  • 約23万人分は保険料の引き落とし口座の情報も含まれた
ここから分かることお客様向けのログインサイトは、攻撃の入口になりやすい場所です。

出典:Impress Watch の記事

掲載内容は各社の公表・報道時点の情報です。

RISK

もし弱点を突かれたら、
何が起きるのか。

被害はサイトの中だけでは終わりません。
お客様、取引先、会社の信用にまで広がります。

  • 顧客情報の
    流出

    氏名・住所・メールアドレス・カード情報などが外部に漏れ、お客様への連絡とお詫び対応が必要になります。

  • 損害賠償
    ・裁判

    被害を受けたお客様への補償や、取引先からの賠償請求、裁判に発展することがあります。

  • 株価・企業
    価値の下落

    公表をきっかけに信用が下がり、上場企業では株価、非上場でも取引や採用に影響が出ることがあります。

  • サイト・
    サービスの停止

    調査と復旧の間、予約や注文を受け付けられず、売上が止まります。

  • 取引先への被害の拡大

    自社が入口になり、取引先のシステムやお客様にまで被害が広がることがあります。

  • 調査・復旧の
    費用

    専門会社による原因調査や、システムの作り直しに費用と時間がかかります。

  • 国への報告義務

    一定の個人情報が漏えいした場合、個人情報保護委員会への報告と本人への通知が法律で義務づけられています。

  • サイトの
    改ざん・悪用

    サイトが書き換えられ、偽サイトへの誘導やウイルス配布に使われ、検索結果で警告が出ることもあります。

73万円

1社あたりの平均被害額(最大1億円)

約7割

取引先にも影響が出た企業の割合

5.8日

復旧までにかかった平均日数

出典:独立行政法人情報処理推進機構(IPA)「2024年度 中小企業等実態調査」速報版(全国の中小企業4,191社)

TARGET

ホームページも、
予約・ECサイトも
手前で守る

企業ホームページから顧客情報を扱う業務システムまで

  • 企業ホームページ
  • Webメディア
  • ECサイト
  • 予約サイト
  • 顧客管理システム
  • 会員サイト
  • ポイントサイト
  • マッチングサイト
  • 決済システム
  • 社内管理システム
  • 採用サイト
  • 不動産サイト
  • 医療機関サイト
  • WordPressサイト
  • Webアプリ
  • SaaSサービス
  • APIサーバー
  • クラウドシステム
  • スマホアプリ
  • 基幹システム

※上記は診断対象の一例です。実際の対応範囲は、診断の方法(Webアプリ診断・サーバー診断・API診断・ソースコード解析など)によって異なります。システムの構成を確認のうえご案内します。

SELF CHECK

こんな状態のまま、
Webサイトやシステムを
運用していませんか?

あてはまるものにチェックしてみてください。

あてはまった数0/ 8

ひとつでもあてはまれば、 一度無料診断をおすすめします。

無料診断を申し込む

特に多いのが「古いバージョンの放置」です

新しいバージョンが出ていても、サイトで使っている部品が古いままのケースがあります。古いバージョンは見つかった弱点が修正されないため、狙われやすくなります。

  • 導入時のままライブラリ・プラグイン例:jQuery、WordPressのプラグイン
  • 数年前の版フレームワーク・CMS例:WordPress本体、Laravel、Rails
  • サポート終了プログラミング言語例:PHP、Python、Node.js
  • 更新が止まっているOS・サーバーソフト例:Linux、Apache、Nginx

システムが正常に動いていることと、
安全であることは別です。

ABOUT

サイトの手前で、
攻撃を止める。

セキュリティ365は、
お客様のサイトの手前に守りの仕組みを置き、
攻撃がサーバーに届く前に止めるサービスです。
お客様の作業はDNS(ドメインの行き先の設定)の
切り替えだけ。サイトの中身には手を入れません。

導入前

訪問者攻撃→サーバー

攻撃もそのまま届く

導入後

訪問者攻撃→セキュリティ365ここで止める→サーバー

訪問者だけが届く

攻撃かどうか判断がつかないアクセスは止めずに通し、記録します。

  • 対象ホームページ(WordPress・HTML)/自社サーバーで動くECサイト(EC-CUBEなど)/ログイン画面が公開されている予約システム・会員サイト
  • 対象外Shopify・BASE・STORES・Wixなどのサービス型サイト/社内ネットワークからしか使えないシステム
SERVICE

セキュリティ365で
できること

攻撃を止めて、その記録をお見せする。
月額ひとつのプランに、4つがすべて含まれます。

01BLOCK

攻撃を止める不正なアクセスを遮断

サイトに届く前に、手前で止めます。

  • 何度もパスワードを試す不正ログイン
  • 秘密のファイル探し・弱点を突く攻撃
  • ログインIDののぞき見・フォームへの迷惑送信

02HARDENING

防犯設定守りの設定を追加

サイト側を触らずに、防犯設定を足します。

  • ブラウザ向けの防犯設定(セキュリティヘッダー)
  • 更新が古いサイトでも、弱点を狙うアクセスを止める
  • サーバーやサイトの中身はそのまま

03DASHBOARD

ブロックの記録止めた記録が見える

何も起きていないように見えても、実は止めています。

  • 止めた件数と手口
  • 日ごとの推移
  • どこからのアクセスか

04REPORT

毎月の診断とレポート毎月メールでお届け

スマホで読めるレポートで、今の状態が分かります。

  • 毎月の診断結果(A〜Eの判定と点数)
  • 止めた件数のまとめ
  • 次に取り組むとよい対策
REPORT

無料診断で、
今の状態をA〜Eで判定。

URLを入れるだけで、通信・ログイン・見えてはいけないもの・更新・防犯設定・メール・フォームの7つの区分を、外から見える範囲で調べます。
項目ごとに「たとえると」「起こりうること」「対策」を添えています。

無料診断の結果画面。総合判定C、74点。通信・ログイン・見えてはいけないもの・更新・防犯設定・メール・フォームの7区分の判定と、ログインまわりの説明
無料診断の結果画面(イメージ・数値はサンプル)。導入後の見込み点も表示されます。
STRENGTH

設定はDNSだけ。
止めた結果まで、
見えるのが強みです。

  • サイトを触らない

    中身はそのまま
    導入できます。

  • 切り替えはDNSだけ

    イエロのスタッフが
    サポートします。

  • 止めた件数が見える

    画面と毎月の
    レポートで確認。

  • 分かりやすい説明

    専門知識がなくても
    読めます。

表は横にスクロールできます

一般的なサービスとセキュリティ365の比較
比較項目診断のみの
単発型サービス
一般的な
保守サービス
セキュリティ365
弱点の点検(診断)○△○毎月
攻撃をサイトの手前で止める-△○
サイト・サーバーを触らずに導入○-○
止めた件数・手口の見える化--○
専門用語を使わない説明△△○
毎月のレポート-△○
月額の料金が明確-△○

○:対応 △:サービスにより異なる -:対象外のことが多い

イエロ株式会社 代表取締役 稲葉信
MESSAGE

「動いているから大丈夫」を、
一緒に確かめませんか。

ホームページや予約サイト、ネットショップは、今やお客様との一番の窓口です。一方で、作ったあとの安全確認まで手が回っていない会社が多いのも事実です。

セキュリティ365は、専門用語を使わずに今の状態をお伝えし、サイトの手前で攻撃を止め、その結果を毎月お見せするサービスです。「何から始めればいいか分からない」という段階から、お気軽にご相談ください。

イエロ株式会社 代表取締役稲葉 信
FLOW

ご利用までの流れ

  1. STEP 1

    お申し込み

    サイトのURLを入れて、無料診断を申し込みます。

  2. STEP 2

    無料診断

    A〜Eの判定と点数をお出しします。詳しい診断書は本人確認のあとにお渡しします。

  3. STEP 3

    ご契約

    契約した日から、外からの見守りが始まります。

  4. STEP 4

    DNSの切り替え

    お客様の作業はここだけ。イエロのスタッフがサポートします。

  5. STEP 5

    稼働

    最初の数日は記録だけを取り、確かめてから止め始めます。件数は画面と毎月のレポートで。

まずは無料診断だけでも大丈夫です。
本人確認は、そのドメインのメールアドレスなどで行います。

PRICE

料金プラン

攻撃を止めて守りたい

セキュリティ365

月額29,800円(税込)

初期費用 50,000円(税込)

  • 攻撃を止める
  • 防犯設定の追加
  • ブロックの記録の画面
  • 毎月の診断とレポート

※プランに含まれないもの(別途お見積もり):WordPress本体やプラグインの更新の代行、古い問い合わせフォームの入れ替え、
プログラムの修正、メールのなりすまし対策の設定。サイトそのものの修理は含みません。
システムの改修が必要な場合は別途お見積もりとなります。

サイトの状態を調べる無料診断は、ご契約前に0円で受けられます。

FAQ

よくある質問

セキュリティが初めての方から、
詳しく検討したい方まで。
よくいただくご質問をまとめました。

サービスについて

セキュリティ365とは何ですか?

ホームページ・オウンドメディア・予約サイト・ECサイトなどのWebサイトや業務システムの安全点検から、見つかった問題の修理・更新、その後の見守りまでを支援するサービスです。専門知識がない方にも分かる言葉で、今の状態と次にやることをお伝えします。

どんな会社に向いていますか?

ホームページの管理を制作会社やサーバー会社に任せたままの会社、社内に詳しい担当者がいない会社、以前点検したものの今の状態に不安がある会社に向いています。

専門知識がなくても依頼できますか?

はい。専門用語はできるだけ使わずにご説明し、結果も「何が問題で、何をすればよいか」が分かる形でお伝えします。

サイトが普通に表示されていれば、問題ないのではありませんか?

表示に問題がなくても、内部のソフトが古いままになっていることがあります。IPAの調査では、中小企業の不正アクセス被害の約半数が、システムの弱点を突かれたことによるものでした。

うちのような小さな会社も狙われるのですか?

狙われます。攻撃の多くは自動化されたプログラムで、会社の規模に関係なく弱点のあるサイトを探しています。

PHP点検とセキュリティ365の違いは何ですか?

PHP点検は、外から分かる範囲で状態を手軽に確かめる簡易チェックです。セキュリティ365は、構成の確認を含む詳しい点検に加え、修理・更新や継続的な見守りまで支援します。

用語について

脆弱性(ぜいじゃくせい)とは何ですか?

ソフトウェアや設定にある「弱点」や「すき間」のことです。放置すると、不正アクセスやホームページの改ざん、情報漏えいの入口になることがあります。

なぜ古いPHPやWordPressは危険なのですか?

サポートが終了したバージョンは、新しく見つかった弱点が修正されません。弱点の情報は公開されるため、古いまま使い続けると狙われやすくなります。

SSL(https)に対応していれば安全ですか?

SSLは通信を暗号化する大切な対策ですが、サイト内部のソフトの古さや設定の問題までは防げません。ほかの対策と組み合わせる必要があります。

点検について

どのような点検をしますか?

サーバー・OS、PHPなどの実行環境、WordPress本体・テーマ・プラグイン、ライブラリ、SSLや公開設定などを確認し、公開されている弱点の情報と照らし合わせて、危険度と対応の優先順位を整理します。点検の範囲はご契約内容に応じて決めます。

古いホームページやシステムでも点検できますか?

構成や使われている技術を確認したうえで、対応できる点検方法をご案内します。

点検中にホームページが止まることはありますか?

通常の確認作業でサイトを止めることは想定していません。影響が出る可能性のある作業は、事前に日時と内容をご相談します。

サーバーやソースコードの情報は必要ですか?

点検の範囲によって異なります。事前に確認し、必要最小限の範囲をご案内します。

点検結果はどのような形で受け取れますか?

危険度別の一覧、対応の優先順位、次にやることをまとめたレポートでお渡しします。専門用語には説明を添えます。

修理・更新

見つかった問題は直してもらえますか?

対応範囲に応じて、更新・設定の見直し・改修を支援します。システムの仕様や保守契約の状況によって対応できる内容が異なるため、点検後にご案内します。

PHPなどを更新したあと、サイトが動かなくなりませんか?

互換性の確認・バックアップ・テストを行い、影響を抑えます。ただし、更新に伴う不具合のリスクが完全になくなるものではありません。

今の制作会社・開発会社を変える必要はありますか?

必ずしも必要ありません。今の管理会社との連携も含めてご相談いただけます。

制作会社と連絡が取れない、管理者が誰か分からない場合も相談できますか?

はい。まずは分かる範囲で今の状況をお聞きし、確認の進め方をご案内します。

見守り・もしものとき

「見守り」では何をしてくれますか?

不審なアクセスの傾向や更新状況を定期的に確認し、レポートでお知らせします。確認の頻度や常時監視の有無はプランによって異なります。

被害に遭ってしまった場合も対応してもらえますか?

緊急時の対応範囲と受付時間は、プラン確定後に記載します。

セキュリティ365を利用すれば、攻撃を完全に防げますか?

すべての攻撃を防ぐ保証はできません。リスクの把握と低減、必要な改善、継続的な確認を支援するサービスです。

料金・契約

料金はいくらですか?

点検+修理プランは月額33,000円(税込)、継続見守りプランは月額55,000円(税込)です。安全点検プランの料金と、システムの改修が必要な場合の費用は、内容を確認のうえ個別にお見積もりします。

相談だけ、点検だけでも依頼できますか?

対応可否と料金は、提供プランの確定後に記載します。

契約期間の縛りはありますか?

最低利用期間・更新条件は、提供プランの確定後に記載します。

全国どこの会社でも依頼できますか?

対応エリアは確定後に記載します。

情報の取り扱い

ログイン情報などを預けても大丈夫ですか?

ご契約と本人確認のあと、安全な方法で必要最小限の情報だけをお預かりします。お問い合わせフォームでパスワードなどを送っていただく必要はありません。

CONTACT

そのシステム、
最後に診断したのは
いつですか?

問題が起きる前に、今の状態から確認しませんか。Webサイト・サーバー・業務システムのセキュリティについて、気になる点があればご相談ください。

パスワードやログイン情報は、このフォームに入力しないでください。必要な情報はご契約後、安全な方法でお預かりします。

無料自社サイトを診断する